Kamis, 14 April 2016

Hacker Temukan Bugs Yang Bisa Memonitor Seluruh Akun Email Di Seluruh Dunia

2 komentar
Hacker Temukan Bugs Yang Bisa Memonitor Seluruh Akun Email Di Seluruh Dunia

Ofeng Incorporated - Kelompok Hacker teamr00t , Team Penyerang Asal  Mauritania Mereka Mengklaim Bahwa Mereka Telah Menemukan Bug Dalam Server Email Di Seluruh Dunia.
Dengan bantuan bug ini mereka dapat menjalankan perintahnya pada server ini dan memata-matai email dari setiap orang di seluruh dunia.

Ini akan menjadi masalah serius. Ini adalah hacker yang sama yang membuat beberapa virus di ruang cyber. Mereka adalah musuh besar dari Amerika Serikat dan Israel. Banyak Tuduhan peretasannya termasuk kasus besar seperti masuk ke server perusahaan besar, kebocoran data dan hal-hal lain yang termasuk kebocoran data yang besar di Seluruh Dunia. Mereka memulai banyak operasi terhadap rakyat Zonis (Yahudi) dan Amerika Serikat. Beberapa operasi maya mereka diberikan dan ini didukung secara luas oleh mayoritas hacker di seluruh dunia.

#OpNews
#OpUSA
#OpBurma
#OpPetrol
#OpIsrael
#OpIsrael Reborn
#OpGaza
#OpMedia

Para hacker terkenal mengklaim menemukan Bug di semua protokol mail dunia termasuk Gmail yang merupakan sarana salah satu layanan email yang aman juga. Ini berarti bahwa tidak ada orang yang akan menjadi aman dari serangan ini. Dia juga diposting beberapa Email rekening informasi dari orang-orang terkenal di dunia termasuk Mark Zuckerberg, Obama dan Bush.

Screenshot informasi Bush Email Account
 Screenshot informasi Bush Email Account

Berikut screenshot baru-baru ini menerima menunjukkan beberapa data penting dari akun email Bush. termasuk nama tampilan nya, Akun ID dan nama email. Jadi ini membuktikan bahwa hacker yang menemukan bug secara real. kami juga memiliki screenshot lain seperti yang kita diposting di bawah ini.

Screenshot informasi Obama Email Account

Informasi akun peminpin Negara Amerika Serikat disebarluaskan. Masalah akan semakin besar mengingat mereka bisa meretas seluruh akun Email yang mereka inginkan.
Meraka juga memberikan daftar akun email bocor termasuk Mark dan Chrishuges.

Mark Zuckerberg dan ChrisHuges akun Email:

zuck@facebook.com [dilindungi oleh Gmail]
Zuck@facebookmail.com [Tidak dilindungi, memiliki recovery telepon ************** 49]
Zuck@fb.com [Tidak Dilindungi]
Zuck@facebook.com [Dilindungi oleh Gmail dan Facebook]
Ghrishughes@gmail.com

Metode Attack (Demonstrasi Bug):

hacker juga menunjukkan bug nya untuk anggota dari situs meethackers . Pada perbincangan dengan Mauritania Attacker mereka menunjukan bagaimana bereka bisa menemukan hingga memanfaatkan bug tersebut dan menunjukan bagaimana mail server melalui Monitor.
Mauritania Attacker tidak mendukung program bountry bug WitheHat Hacker dan jadi itu sebabnya ia tidak melaporkan penyerang bug yang mereka temukan. Mereka juga menambahkan bahwa ia bisa meretas Profil Jaringan Sosial Dengan Bug ini dan yang akan menjadi kerugian besar untuk email juga PayPal dan rekening bank dapat dikompromikan dengan bisa mengakses akun email.
Mereka membuktikan kutipan Hacker "Tidak Ada Sistem Yang Aman"

Source : Tricky Tricks & meethackers 
Continue reading →
Sabtu, 02 April 2016

Cara Menjadi Peretas Atau Hacker

0 komentar


Hacker Adalah - Sebutan untuk orang atau sekelompok orang yang memberikan sumbangan bermanfaat untuk dunia jaringan dan sistem operasi, membuat program bantuan untuk dunia jaringan dan komputer.Hacker juga bisa di kategorikan perkerjaan yang dilakukan untuk mencari kelemahan suatu system dan memberikan ide atau pendapat yang bisa memperbaiki kelemahan system yang di temukannya.

Sedangkan Cracker - Adalah sebutan untuk orang yang mencari kelemahan system dan memasukinya untuk kepentingan pribadi dan mencari keuntungan dari system yang di masuki seperti: pencurian data, penghapusan, dan banyak yang lainnya.


Ada komunitas dan budaya bersama dari para programer dan ahli jaringan yang menurut sejarahnya bermula beberapa dekade lalu dari komputer mini dengan sistem berbagi-waktu (time-sharing) pertama dan eksperimen paling awal dari ARPAnet. Anggota dari komunitas ini merupakan para “peretas” pertama. Memasuki sistem komputer dan telepon telah menjadi simbol peretasan dalam budaya saat ini, tapi komunitas ini jauh lebih kompleks dan mengekspresikan moralitas daripada apa yang diketahui sebagian besar orang. Inilah cara untuk menemukan jalan ke dalam dunia peretasan yang kompleks.


Pelajari Keahlian Peretasan Dasar


1 Jalankan Unix.
Unix merupakan sistem operasi dari Internet. Meskipun Anda dapat belajar memakai Internet tanpa mengetahui tentang Unix, Anda tidak bisa menjadi peretas tanpa mengetahui tentang Unix. Karena alasan ini, komunitas peretas saat ini sangat berpusat pada Unix. Sebuah Unix seperti Linux bisa berjalan bersama Microsoft Windows pada komputer yang sama. Download Linux secara online atau cari kelompok pengguna Linux lokal untuk membantu Anda melakukan instalasi.
  • Cara yang bagus untuk mulai mencoba adalah dengan apa yang penggemar Linux sebut sebagai live CD, sebuah distribusi yang seluruhnya berjalan dari CD tanpa harus mengubah hard disk Anda. Ini adalah cara untuk melihat sesuatu yang baru tanpa harus melakukan sesuatu yang drastis.
  • Ada sistem operasi lain selain Unix, tapi mereka didistribusikan dalam bentuk biner – Anda tidak bisa membaca kodenya, dan Anda tidak bisa mengubahnya. Mencoba belajar cara untuk meretas komputer Microsoft Windows atau sistem dengan kode sumber tertutup lainnya seperti mencoba belajar menari sambil memakai pembalut badan dari gips.
  • Linux bisa dijalankan pada Mac OS X, tapi hanya sebagian dari sistem itu yangopen source – kemungkinan Anda akan mengalami banyak hambatan, dan Anda harus hati-hati untuk tidak mengembangkan kebiasaan buruk tergantung pada kode hak milik dari Apple.

2 Menulis HTML
Jika Anda tidak tahu cara memprogram, penting untuk mempelajari HyperText Mark-Up Language (HTML) dasar dan perlahan membangun keahlian Anda. Apa yang Anda lihat ketika melihat gambar dan komponen desain pada website, semuanya itu dikodekan menggunakan HTML. Untuk sebuah proyek, mulailah belajar cara membuat halaman awal dasar dan lanjutkan dari sana.
  • Dalam browser Anda, buka informasi sumber halaman (page source) untuk mencermati HTML untuk melihat sebuah contoh. Klik Web Developer > Page Source di Firefox dan luangkan waktu untuk melihat kodenya.
  • Anda dapat menulis HTML dalam program pengolah kata dasar seperti Notepad atau SimpleText dan menyimpan file Anda sebagai “text only”, sehingga Anda dapat meng-upload ke browser dan melihat halaman Anda diterjemahkan.
  • Anda harus belajar untuk mengetahui format tag (label) dan belajar untuk berpikir secara visual menggunakan tag. Tanda “<” digunakan sebagai pembuka tag dan tanda “/>” digunakan sebagai penutupnya. Tanda “<p>” digunakan sebagai kode pembuka baris pada paragraf. Anda akan memakaitag untuk menyatakan semua yang bersifat visual: huruf miring, pemformatan, warna, dan lain-lain. Mempelajari HTML akan membantu Anda mengerti lebih baik tentang bagaimana Internet bekerja.
3 Pelajari bahasa pemrograman.
Sebelum Anda mulai menulis sajak, Anda harus belajar tata bahasa dasar. Sebelum melanggar aturan, Anda harus belajar aturan. Tapi jika tujuan akhir Anda adalah menjadi seorang peretas, Anda akan membutuhkan lebih dari bahasa Inggris dasar untuk menulis mahakarya Anda.
  • Python adalah “bahasa” yang bagus untuk memulai karena didesain dengan bersih, terdokumentasi dengan baik, dan relatif mudah bagi pemula. Meskipun merupakan bahasa pertama yang bagus, Python bukan sekadar mainan; tapi sangat kuat, fleksibel, dan sesuai untuk proyek besar. Java adalah sebuah alternatif, tapi nilainya sebagai bahasa pemrograman pertama telah dipertanyakan.
  • Jika Anda serius dalam pemrograman, Anda harus mempelajari, bahasa inti dari Unix. C++ berhubungan sangat dekat dangan C; jika Anda tahu salah satunya, mempelajari yang lain tidak akan sulit. C sangat efisien dengan sumber daya komputer Anda, tapi akan menyita sejumlah besar waktu Anda untuk melakukan proses debug (mengikuti alur program) dan seringkali dihindari karena alasan tersebut, kecuali efisiensi komputer Anda sangat penting.

Berpikir Seperti Seorang Peretas


1 Berpikir secara kreatif.
Sekarang setelah Anda memiliki keahlian dasar, Anda dapat mulai berpikir tentang seni. Peretas adalah seperti seniman, ahli filsafat, dan insinyur yang semuanya digabung menjadi satu. Mereka percaya pada kebebasan dan tanggung jawab bersama. Dunia penuh dengan masalah-masalah menarik yang menunggu untuk diselesaikan. Peretas menikmati menyelesaikan masalah, mempertajam keahlian mereka, dan melatih intelegensi mereka.
  • Peretas memiliki keragaman minat secara budaya dan intelektual, di luar peretasan. Bekerja segiat bermain, dan bermain segiat bekerja. Bagi peretas sejati, batas antara “bermain”, “bekerja”, “sains”, dan “seni” semuanya cenderung menghilang, atau bergabung ke dalam sebuah keadaan suka bermain secara kreatif pada tingkat tinggi.
  • Membaca fiksi ilmiah. Pergilah ke konvensi fiksi ilmiah, yang merupakan cara bagus untuk bertemu peretas dan orang yang ingin menjadi peretas. Pertimbangkan berlatih ilmu bela diri. Jenis disiplin mental yang diperlukan untuk bela diri tampaknya mirip dalam cara-cara penting pada apa yang peretas lakukan. Ilmu bela diri yang paling bermental peretas adalah yang memberi penekanan pada disiplin mental, kesadaran relaks, dan kontrol, dibanding kekuatan kasar, keatletisan, atau ketahanan fisik. Tai Chi merupakan ilmu bela diri yang bagus untuk peretas.

2 Suka menyelesaikan masalah,

Tidak ada masalah yang seharusnya diselesaikan dua kali. Pikirkan hal ini sebagai sebuah komunitas di mana waktu setiap orang merupakan hal berharga. Peretas percaya berbagi informasi adalah tanggung jawab moral. Ketika Anda memecahkan masalah, buatlah informasi tersebut diketahui umum untuk menolong setiap orang agar bisa memecahkan masalah yang sama.
  • Anda tidak harus percaya bahwa Anda wajib untuk memberikan semua produk kreatif Anda begitu saja, meskipun para peretas yang melakukannya akan menjadi orang yang dihormati oleh peretas lain. Hal ini konsisten dengan nilai-nilai peretas untuk menjual secukupnya agar Anda terpenuhi dalam hal makanan, tempat tinggal dan komputer.
  • Baca buku karya lama, seperti Jargon File atau Hacker Manifesto oleh The Mentor. Buku-buku itu mungkin sudah kuno dalam hal istilah dari masalah teknis, tapi sikap dan semangatnya tetap berlaku hingga kini.

3 Belajar untuk mengenali dan melawan wewenang.
Musuh dari peretas adalah kebosanan, pekerjaan yang membosankan, dan pihak berwenang yang memakai penyensoran dan kerahasiaan untuk mencekik kebebasan informasi. Pekerjaan monoton menghambat peretas untuk melakukan peretasan.
  • Mendukung peretasan sebagai cara hidup adalah menolak hal yang dikenal sebagai konsep “normal” dari bekerja dan hak milik, dan lebih memilih melawan untuk kesamaan hak dan pengetahuan umum.


4 Menjadi ahli.
Setiap orang yang meluangkan waktu di Reddit bisa menulis nama pengguna yang usil dan menggelikan dan berlagak sebagai peretas. Tapi Internet adalah penyeimbang yang baik, dan menghargai keahlian lebih dari ego dan sikap. Luangkan waktu mengasah keahlian dan bukan pencitraan dan Anda akan lebih cepat mendapat hormat dibanding menunjukkan diri Anda pada hal-hal dangkal yang kita pikir adalah “peretasan”.


Mendapatkan Rasa Hormat


1 Menulis perangkat lunak open-source.
Buatlah sebuah program yang menurut peretas lain adalah menyenangkan atau berguna, dan berikan kode sumber (source code) program secara gratis ke seluruh komunitas peretas untuk digunakan. Orang-orang hebat paling dipuja dalam dunia peretas merupakan orang-orang yang telah menulis program besar dan berguna yang memenuhi kebutuhan secara luas dan diberikan secara gratis, sehingga sekarang setiap orang bisa menggunakannya.

2 Membantu melakukan tes dan debug perangkat lunak open-source.
Pembuat perangkat lunak open-source akan memberi tahu Anda bahwa beta-tester (orang yang tahu bagaimana menggambarkan gejala dengan jelas, melokalisir masalah dengan baik, dapat menghadapi kesalahan-kesalahan dalam rilis secara cepat, dan bersedia melakukan beberapa rutin diagnosis sederhana) yang baik adalah sangat berharga.
  • Cobalah menemukan program yang masih dalam pengembangan yang menarik bagi Anda dan jadilah beta-tester yang baik. Ada kemajuan secara alami dari membantu menguji program ke membantu debug ke membantu memodifikasi program. Anda akan belajar banyak dengan cara ini, dan menghasilkan kemauan baik dengan orang-orang yang akan membantu Anda nantinya.
3 Menerbitkan informasi yang berguna.
Hal baik lain adalah mengumpulkan dan menyaring informasi berguna dan menarik ke dalam halaman web atau dokumen seperti daftar Pertanyaan yang Sering Ditanyakan (FAQ), dan membuatnya tersedia untuk umum. Pemelihara dari FAQ teknis utama dihormati hampir sama seperti pembuat program open-source.

4 Membantu menjaga infrastruktur tetap berjalan.
Komunitas peretas (dan pengembangan keahlian teknik dari Internet, dalam hal ini) dijalankan oleh para sukarelawan. Ada banyak pekerjaan penting tapi tidak menarik yang harus dikerjakan untuk membuatnya terus berjalan – mengurus daftar surat menyurat (mailing list), menjadi moderator newsgroup, memelihara situs arsip software yang besar, mengembangkan RFC dan standar teknis lain. Orang-orang yang melakukan hal semacam ini dihormati, karena semua orang tahu bahwa pekerjaan ini membutuhkan banyak waktu dan tidak semenarik bermain dengan kode. Melakukan hal-hal ini menunjukkan dedikasi.

5 Melayani komunitas peretas itu sendiri.
Ini bukanlah sesuatu yang akan Anda lakukan sampai Anda telah lama berada dalam bidang ini dan dikenal untuk salah satu dari ke empat hal yang disebutkan di atas. Komunitas peretas tidak memiliki pemimpin, tapi memiliki pahlawan, ketua kelompok, sejarawan dan pembicara. Ketika Anda telah berkecimpung cukup lama, Anda mungkin akan berkembang menjadi salah satu dari peran tersebut.
  • Peretas tidak mencoba terang-terangan menjadi ketua kelompok, sehingga tampak mencari popularitas semacam ini adalah berbahaya. Daripada berusaha untuk itu, Anda harus memposisikan diri Anda agar posisi tersebut jatuh ke pangkuan Anda, dan jadilah rendah hati dan ramah tentang status Anda.


Tips

  • Perl layak dipelajari karena alasan praktis; digunakan secara luas untuk halaman web dan sistem administrasi aktif, sehingga bahkan jika Anda tidak pernah menulis memakai Perl, Anda seharusnya belajar untuk membacanya. Banyak orang memakai Perl untuk menghindari pemrograman C pada pekerjaan yang tidak membutuhkan efisiensi komputer memakai C.
  • Tulis bahasa asli Anda dengan baik. Meskipun ada anggapan umum bahwa programer tidak bisa mengarang, tapi sejumlah peretas sangat ahli dalam mengarang.
  • LISP layak dipelajari untuk alasan berbeda – pengalaman pencerahan yang dalam akan Anda dapatkan ketika Anda akhirnya memahaminya. Pengalaman itu akan membuat Anda menjadi programer yang lebih baik untuk seterusnya, bahkan jika Anda tidak banyak memakai LISP. Anda bisa mendapatkan beberapa pengalaman awal dengan LISP cukup mudah dengan menulis dan mengubah mode penulisan untuk editor teks Emacs, atau plugin Script-Fu untuk GIMP.

Peringatan

  • Melakukan pengubahan pada program tanpa seizin pembuat (cracking) adalah aktivitas ilegal yang dapat berakibat hukuman berat. Hal itu merupakan pelanggaran berat dan dapat dijatuhi hukuman.


Source : WikiHow & Google
Continue reading →
Jumat, 25 Maret 2016

Cara Uji Keamanan Android dari Ancaman ‘Stagefright’

0 komentar

Apa itu Stagefright?

Stagefright sebenarnya merupakan media library default yang sudah digunakan oleh sistem Android sejak 5 tahun terakhir. Namun dalam beberapa minggu ini, perusahaan keamanan Zimperium menemukan bahwa ada celah keamanan pada Stagefright tersebut.
Celah keamanan pada Stagefright ini memungkinkan hacker untuk mengeksploitasi smartphone Android kamu dengan cara mengirimkan pesan MMS (Multimedia Messaging Service). Yang bahkan hanya berupa sebuah kiriman file gambar sederhana.

Bagaimana Cara Kerjanya & Seberapa Bahayakah Bug Stagefright di Android?

Bug atau celah keamanan yang menyerang Stagefright di Android memungkinkan seorang hacker untuk mengambil data-data pribadi di smartphone kamu. Dengan hanya mengetahui nomor telepon kamu, seorang hacker dapat mengirimkan pesan MMS ke smartphone kamu. Dalam pesan MMS tersebut, bisa dengan mudah disisipi program jahat (embedded malicious program) seperti malware atau trojan yang dapat mengendalikan smartphone korbannya.
Setelah trojan berhasil dikirim melalui MMS, si hacker dapat dengan mudah membaca segala pesan, menerima informasi login dari berbagai situs atau layanan yang telah dikunjungi, mengoperasikan mikrofon, atau bahkan mengakses file-file yang tersimpan di smartphone kamu.

Device Android Apa Saja yang Bisa Terkena Serangan Stagefright?

Seperti yang sudah dijelaskan sebelumnya bahwa Stagefright merupakan media library default yang sudah digunakan sistem Android sejak 5 tahun terakhir, maka device yang berpotensi tekena ancaman ini adalah mulai dari versi Android 2.2 (Froyo) sampai dengan Android 5.1.1 (Lollipop).

Bagaimana Cara Mengetahui Apakah Android Kamu Berpotensi Terkena Ancaman Serangan Stagefright?

Beberapa minggu setelah Zimperium mengumumkan celah keamanan ini, akhirnya mereka merilis program yang dapat mengecek apakah device kamu berpotensi terkena serangan tersebut atau tidak. Program yang mereka rilis ini bernamaStagefright Detector App, yang dapat kamu download secara gratis dari Playstore.
Cara Penggunaan:
  1. Download dan install aplikasi “Stagefright Detector App” melalui link ini.
  2. Kemudian jalankan aplikasi tersebut. Klik tombol “BEGIN ANALYSIS” 
  3. Tunggu beberapa saat sampai proses analisis berhasil. Informasi akan ditampilkan apakah Android kamu berpotensi terkena serangan atau tidak.

Adanya bug Stagefright ini cukup ditanggapi serius oleh pihak Google. Kabarnya, Google dan Samsung segera mengatasi masalah ini dengan memberi update patch untuk memperbaiki dan menutup celah keamanan pada Stagefright ke konsumen.

Cara Menghindari Ancaman ‘Stagefright’ di Android

Bug yang menyerang Stagefright memang sudah diberitahukan cara kerjanya oleh perusahaan keamanan Zimperium. Namun tidak semua hacker bisa dengan mudah mengetahui dan mempraktekan cara exploit melalui Stagefright tersebut. Karena memang tidak untuk diekspos ke publik supaya tidak banyak orang yang meyalahgunakannya.
Cara menghindari ancaman Stagefright di Android sebenarnya cukup mudah, dan bisa kita lakukan sendiri. Yaitu dengan cara menonaktifkan fitur automatic retrieving pada pengaturan pesan MMS. Berikut langkah-langkahnya:
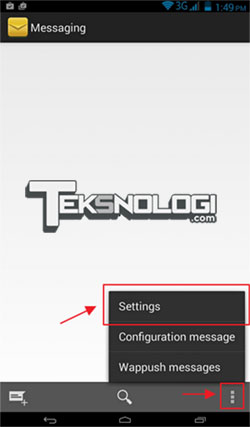
  1. Buka menu pesan (messaging)
  2. Klik menu option dan pilih “Settings”
            
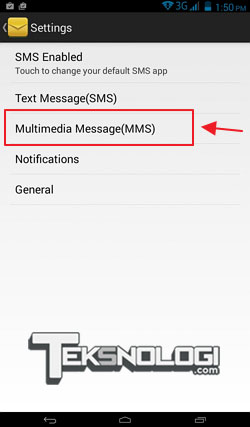
  3. Selanjutnya pilih Multimedia Message (MMS).
          
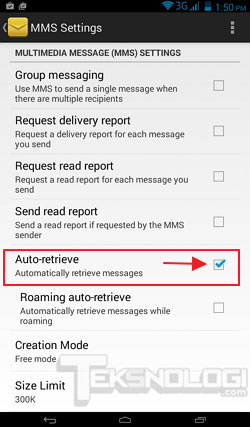
  4. Kamu akan melihat tanda centang (ceklis) pada menu auto-retrieve. Hilangkan tanda centang tersebut dengan cara mengkliknya untuk menonaktifkan fungsi menerima MMS secara otomatis.
       
  5. Selesai.
Dengan mematikan fungsi auto-retrieve pada MMS, smartphone Android kamu tidak akan langsung mendownload segala file yang dikirimkan melalui MMS. Setiap file MMS yang dikirimkan ke smartphone kamu akan tetap diterima, akan tetapi untuk membuka pesannya kamu harus mendownloadnya secara manual. Hal ini akan memperkecil kemungkinan terkena serangan Stagefright, karena kamu bisa memilah-milah terlebih dahulu pesan mana yang kiranya dari orang yang kamu kenal.
Source : TESKNOLOGI
Continue reading →
Rabu, 23 Maret 2016

Apa itu Web Attack Beserta Alur Web Attack

0 komentar
Apa itu Web Attack Beserta Alur Web Attack- Ofeng Inc

Apa itu Web Attack?
Web attack merupakan sebuah aktivitas yang dilakukan oleh seseorang dengan memanfaatkan sebuah celah atau sisi kerentanan pada aplikasi web maupun server. Sebenarnya tidak sulit untuk melakukan seebuah aktivitas hacking, hanya saja butuh kesabaran dan kemauan yg kuat agar bisa menguasainya. Tetapi, kebanyakan lebih memilih cara - cara yang instans dengan memanfaatkan tools yang lebih mudah. pada hal kalau teknik dan metode nya dipelajari tidak terlalu ribet, asalkan tau dasar dasarnya terlebih dahulu :) seperti yang di ungkapkan oleh admin IDCA Onix Aqua "Tidak perlu menjadi Hacker untuk bisa Hacking" 

Jadi sebelum mempelajari teknik dan metodenya, alangkah baiknya ketahui dahulu dasar dasarnya dan apa saja istilah yang sering dilakukan dalam dunia hacking khususnya web attack. Disini saya hanya ingin berbagi apa yang saya ketahui saja, tidak ada maksud untuk mengajari maupun menggurui, semoga ada manfaatnya bagi yang membutuhkan. :)

Alur Web Attack
Ada berbagai cara yang dilakukan oleh seorang attacker untuk mencari kelemahan dan menerobos sebuah sistem keamanan agar bisa mendapatkan akses penuh terhadap website tersebut. berikut merupakan gambaran alur web attack berdasarkan apa yang para hacker lakukan dalam proses web attack:


Versi 1 
Gambaran Web Attack : 
  Scan => Exploitasi => Upload Shell => Deface/Jumping => Rooting

1. Scan
Cari tau dimana letak kelemahan web target. Bisa di scan pake beberapa tool scanner. Diantar'a yang paling terkenal :

  # Acunetix (Windows)
  # Nikto (Linux)

Selain dapat mendapatkan bug kita juga dengan tool itu akan dapat mengumpulkan informasi berguna dari web target.

2.Exploitasi
Setelah kita dapat menemukan data dari web target. Kita coba cari cara untuk meng-Exploitasi bug-bug yang sudah kita temukan dengan tool scanner tadi. Di bawah ini daftar situs yang menyediakan macam-macam Exploit : 

  # Exploit Database (exploit-db)
  # Packet Storm
  # Inj3ct0r
  # Hack0wn

Apabila target menggunakan CMS Joomla/Wordpress, kita dapat mencari Exploit untuk plugin-plugin yang di gunakan web target. Karena dengan tool scanner di atas kita diberikan informasi seakan-akan web target sudah di bedah keseluruhan'a. Jadi kita tahu isi folder dari web target, termasuk plugin-plugin apa saja yang digunakan.

3. Upload Shell
Website sudah bisa di Exploitasi dan kita sudah bisa masuk ke halaman admin. Tinggal kita upload shellnya sekarang:

  • Upload shell di Wordpress bisa mengupload plugin or thema yang sudah disisipi file shell'a.
  • Upload shell di Joomla juga sama, cuma bisa juga menggunakan Plugin Ninja Explorer
  • Upload Shell di CMS biasa bisa melalui menu upload gambar, kalau tidak bisa coba shell'a di rename menjadi shell.php.jpg lalu upload.
Setelah shell berhasil di upload tinggal panggil letak URL shell'a dimana.

4. Deface or Jumping
Kalau pengen gaya-gaya an (Deface), cari file index.php lalu rubah file di dalam'a dengan script Deface yang kita punya. Bagi yang malas bikin scrip deface dapat menggunakan tool :DefaceMaker. Coba archive kan website yang sudah kita deface di situs :

  - Hack-DB
  - Indonesia Hacker
  - Zone-H ,dll

Tidak cukup hanya bisa men-Deface satu web saja. Coba gunakan teknik jumping untuk masuk ke web yang satu server sama web yang telah kita deface.

Versi 1
1.Single Web Attack
Gathering Information  > Exploitation  > Upload Shell > Rooting > Deface > Archive
Dalam kasus ini sang attacker menentukan web target yang akan di serang, kemudian mencari dan mengumpulkan informasi yang berhubungan dengan website target seperti penggunaan server, aplikasi web, dll. Di sini attacker melakukan proses Scanning pada web untuk mendapatkan semua informasi yang dibutuhkan termasuk kelemahan atau celah yang bisa dimanfaatkan untuk mendapatkan hak akses penuh dalam web tersebut (Exploitation) sehingga bisa dilakukan proses penanaman shell atau backdoor (Upload Shell). 
Kelemahan umum yang banyak ditemukan pada aplikasi web yaitu SQL Injection, XSS, CSRF, Upload Vulnerabilities, dll. Hanya saja kelemahan yang paling riskan dan paling mudah digunakan dalam web attack yaitu dengan memanfaatkan fasilitas upload yang ada pada fitur aplikasi web sehingga dengan mudahnya attacker bias melakukan upload shell secara remote maupun direct upload.
2.Random Web Attack
Find Exploit > Dorking > Exploitation > Upload Shell > Symlink/Jumping > Crack Cpanel/WHM >  Rooting > Deface > Archive
Nah, teknik ini yang paling sering digunakan oleh para defacer  selain mudah dan tidak perlu susah susah menemukan celah pada web aplikasi dan bisa mendapatkan banyak korban secara random berdasarkan dork yang digunakan dalam menemukan web target.

Nah sekian artikel yang dapat share di blog ini semoga dapat menambah informasi semoga bermanfaat ya sob :)
Continue reading →
Senin, 14 Maret 2016

JIm Geovedi dan Hmei7 . Hacker Indonesia Yang Diwaspadai Didunia

0 komentar

Jim Geovedi


Ini adalah White Hat Hacker terbaik yang dimiliki oleh Indonesia dan salah satu terbaik di dunia,BBC News menjulukinya sebagai " tidak mirip seperti penjahat Bond.....tetapi memiliki sejumlah rahasia yang akan mereka kejar habis-habisan.

Lahir di Lampung pada 28 Juni 1979, Jim Geovedi tidak pernah mengenyam bangku kuliah, kemampuannya diperolehnya secara otodidak hanya selama 2 tahun. setelah lulus SMA tahun 1998-1999 dia menjalani profesi sebagai seniman grafis jalanan, seorang pendeta ahirnya memperkenalkannya pada dunia IT yang membuatnya memiliki kemampuan hingga saat ini.

Kemampuannya mengubah orbit dan menggeser Satelit menjadikannya sebagai salah satu hacker yang paling ditakuti di dunia,dia pernah diundang oleh pemerintah Cina untuk menguji pertahanan antariksa mereka, bukan hanya driubah rotasinya, satelit milik Cina tersebut bahkan digeser olehnya yang membuat pemerintah Cina kelabakan, untungnya satelit tersebut memiliki bahan bakar cadangan yang membuatnya bisa dikembalikan ke lintasan aslinya.

Jim Geovadi saat ini berdomisili di London, bersama rekannya dia mendirikan perusahaan C2PRO Consulting, selain itu dia juga mendirikan dan mengoperasikan beberapa perusahaan konsultan keamanan TI. 

pada tahun 2004, Jim Geovadi pernah disewa oleh Komisi Pemilihan Umum untuk mencari tahu pelaku penjebol pusat data penghitungan suara pemilu dan berhasil dengan sukses.

HMEI7


Ini adalah defacer ( pengubah tampilan halaman situs) paling berbahaya yang dimiliki oleh Indonesia saat ini Berdasarkan data dari Zone-H.org. sudah ratusan ribu blog dan situs yang telah dilumpuhkan dan diganti tampilan olehnya. dia sempat menduduki peringkat pertama defacerdunia.

Perlolehan Deface hasil Hmei7 Bisa dilihat di situs Zone-h ( http://www.zone-h.org/archive/notifier=Hmei7 )

Kemampuan Hacker yang dijuluki The Mass Defacer HMEI7 World ini tidak diragukan lagi, dalam salah satu berita yang dilansir oleh eHacking News, HMEI7 berhasil melumpuhkan 5000 situs diseluruh dunia hanya dalam 2 hari. tidak kurang dari 1000 situs Brazil termasuk situs PizzaHut juga pernah dihack olehnya. dia juga tercatat telah mendeface website milik pemerintah Venezuela, Mexico, Iran, Turki, Angola dan Elsavador. dalam setiap tindakannya HMEI7 selalu meninggalkan email n1cedre4m@yahoo.com.

Dia Menjadi Peringkat Pertama Sabagai Defacer Paling Aktif Dan Paling Banyak Poin nya.
                                                http://www.zone-h.org/stats/notifier


Di indonesia sendiri terdapat banyak sekali situs yang telah dideface olehnya, tercatat dia pernah mengubah tampilan situs telkom.co.id dan tiga situs lainnya pada halaman yang diganti, Hmei7 menulis "TELKOM INDONESIA hacked by Hmei7. Be secure, your security get down. n1cedre4m@yahoo.com. www.telkom.co.id/tm/x.htm".


Informasi tentang hacker yang satu ini masih simpang siur, hingga saat ini tidak ada yang mengetahui identitas aslinya, banyak yang menduga hacker yang satu ini berasal dari kota Malang, di awal aksinya pada sekitar tahun 2001, diperkirakan hacker yang satu ini masih berstatus anak kuliahan.

berikut beberapa situs yang pernah dideface oleh HMEI7

Honda dan Subaru


IBM


Google Pakistan

Toyota

ASUS

Mozzila bosnia
AVG ANTIVIRUS
benq.com.cn

http://www.zone-h.org/archive/notifier=Hmei7

Continue reading →