Selasa, 31 Mei 2016

Apakah itu Shellshock?

0 komentar
Dunia keamanan komputer geger sekali lagi setelah sebelumnya adalah Heartbleed sekarang ada Shellshock atau Bash bug yang dikatakan lebih berbahaya. Dan memang dari beberapa informasi yang muncul bahwa Shellshock ini mampu digunakan pada setiap server yang dengan sistem operasi Linux atau Mac dan Shell yang memakai Bash (Bourne-Again Shell).
Kalau Heartbleed hanya mampu dieksploitasi pada website yang menggunakan SSL, maka Shellshock bisa menyerang semua server Linux.

Apa itu Shellshock dan apa bahayanya?
Ini adalah kode nama untuk bug pada Bash yang biasanya adalah shell default di sistem operasi Linux. Jadi si penyerang bisa mengirimkan perintah secara remote ke server hosting atau layanan online apapun, dan apabila memang memiliki celah keamanan ini maka perintah tersebut bisa dijalankan.
Bahkan lebih parahnya lagi si penyerang bisa menjalankan kode tanpa perlu autentikasi apapun, sungguh berbahaya bukan?Kalau anda bingung shell itu apa maka fungsinya mirip dengan command prompt di Windows.
Anda bisa membaca detailnya pada CVE-2014-6271 dan CVE-2014-7169

Kenapa Bash sangat penting?
Karena Bash ini adalah komponen vital dalam menjalan proses di Linux, dan banyak program yang bergantung padanya. Salah satu yang terpopuler adalah Apache HTTP Server.

Versi Bash apa saja yang memiliki kelemahan ini?
Dari informasi di internet, celah ini sudah ada sejak versi 4.3 atau sudah 25 tahun lamanya dan baru ketahuan sekarang. Untungnya dari pencarian log akses server yang memanfaatkan lubang atau bug ini juga baru – baru saja sejak diamankan.

Bagaimana saya tahu bahwa Bash yang saya gunakan memiliki bug Shellshock ini?
Jalankan perintah berikut:
env VAR='() { :;}; echo Bash ada celah!' bash -c "echo Bash tes Shellshock"

Kalau muncul tulisan dibawah maka solusinya adalah segera tutup celahnya dengan patch atau update.Bash ada celah!Bash tes Shellshock

Kenapa Shellshock harus saya ketahui?
Kalau anda memiliki website, blog, forum, toko online atau apapun yang bisa diakses di internet maka anda harus mengetahuinya. Segara laporkan ke penyedia web hosting anda akan bahayanya dan minta supaya dipatch atau diupdate. Yang memiliki VPS atau Dedicated Server sendiri juga wajib melakukan tindak pencegahan.

Bagaimana cara mengupdate Bash di Linux?
Singkat saja, kalau di CentOS:yum update bashcentos-6-5-yum-update-bash
ofeng incorporated

Kalau di Debian/Ubuntu:sudo apt-get update && sudo apt-get install --only-upgrade bash

Sedangkan untuk Mac karena saya tidak memilikinya dan tidak akses maka silahkan ikuti tutorialnya di SuperUser.Jangan lupa perintah diatas memerlukan akses root.

Saya sudah mengupdate Bash saat pertama kali diumumkan adanya bug ini, apakah saya aman?
Belum tentu, ternyata fix (perbaikan) yang muncul pertama kali tidaklah lengkap dan masih ada celah. bahkan muncul fix kedua untuk memperbaiki fix sebelumnya. Singkatnya tidak ada salahnya diupdate kembali.

Catatan saja, semua mengenai Shellshock yang saya tulis adalah dari pemahaman pribadi dan karena saya bukan system administrator atau ahli keamanan komputer maka kemungkinan ada keterbatasan dalam penjelasan dan ketidakakuratan informasi. Harap maklum. Disini saya berniat memperkenalkan adanya bahaya besar pada keamanan server kalau tidak diketahui umum.
Continue reading →

Apakah itu Heartbleed?

0 komentar
Baru – baru ini di internet ramai masalah bug pada OpenSSL yang diberi nama Heartbleed.
Saking berbahayanya bug ini membuat banyak situs yang menggunakan SSL (dalam protokolnya menjadi https://) mencabut (revoke) sertifikat SSLnya dan membuat yang baru, mengupdate versi OpenSSL ke yang terbaru, mereset seluruh password penggunanya atau memberikan peringatan supaya mengganti password yang digunakan.


Berikut ini adalah hal yang perlu anda ketahui mengenai Heartbleed, dan saya simpulkan dengan pemahaman saya sendiri.

Apa itu Heartbleed bug?

Bug ini memanfaatkan fungsi Heartbeat pada OpenSSL dan si hacker bisa mendapatkan isi dari memory pada server yang besarnya sampai 64KB. Ini bisa dilakukan berulang – ulang karena tidak bisa dideteksi kalau sedang diserang. Jadi dengan perlahan tapi pasti seluruh isi dari RAM server akan bisa diketahui rahasianya.
Untuk lebih mudah memahami  anda bisa membaca komik Heartbleed Explained dari xkcd.

Kenapa diberi nama Heartbleed?
Karena bug ini berasal dari implementasi protokol heartbeat (RFC6520) TLS/DTLS (Transport Layer Security Protocols). Kalau protokol “denyut jantung” ini dieksploitasi maka akan membocorkan isi memori dari server ke klien. Karena itu laha namanya kalau diartikan adalah “pendarahan jantung”.

Apa yang bisa didapatkan dengan Heartbleed ini?
Semuanya yang bisa disimpan dalam memori komputer akan bisa didapatkan, tinggal seberapa betahnya si penyerang meretas mengumpulkan informasi. Masalahnya yang diserang tidak akan mengetahui adanya tindakan ini karena tidak ada cara mendeteksinya secara langsung, yang bisa dilakukan oleh pemilik website adalah menganalisa log (catatan) akses pengunjung. Jadi username, email, password, nomor kartu kredit, private key dan yang lainnya ada kemungkinan bisa didapatkan.

OpenSSL versi berapa yang terkena?
OpenSSL versi 1.0.1 sampai 1.0.1f adalah korbannya, dan kalau dilihat ini sudah berada di internet sejak lebih dari 2 tahun (Desember 2011) yang lalu. Jadi besar sekali resikonya dan banyak yang sudah yakin kalau sudah digunakan bug ini.

Website apa saja yang menjadi korban?
Menurut perkiraan 66% dari website aktif (lebih dari 1/2 juta) menggunakan OpenSSL, dan karena versi OpenSSL yang terdapat bug ini sudah ada lebih dari 2 tahun maka kemungkinan besar situs yang anda gunakan terkena dampaknya.
Beberapa layanan atau  situs seperti Google, Facebook, Dropbox, GitHub, Instagram, Pinterest, Tumblr, Gmail, Yahoo, Yahoo Mail, Amazon Web Services, Etsy, GoDaddy, Flickr, YouTube, SoundCloud, Box, dan masih banyak lagi adalah yang menggunakan versi OpenSSL yang terdapat bug Heartbleed.
apakah terdapat kelemahan Heartbleed bug ini atau tidak per tanggal 8 April 2014.

Bagaimana sekarang keadaannya, apakah sudah aman?
Sekarang hampir seluruh website yang diyakini memiliki kelemahan Heartbleed bug ini sudah dipatch dan diupdate, jadi tidak ada bahaya kedepannya. Tapi ini untuk sekarang, karena bug ini sudah ada lama maka tetap ada kemungkinan informasi sudah bocor sebelumnya.

Apa yang bisa saya lakukan?
Ganti seluruh password akun anda, cuma ini yang bisa dilakukan sambil menunggu website yang digunakan mengupdate versi OpenSSL dan mengganti sertifikat SSL yang digunakan.
Continue reading →
Senin, 02 Mei 2016

Website Resmi KPAI - Komisi Perlindungan Anak diretas

0 komentar
OfengINC - Pada saat tanggal 1 Mei 2016 beberapa website Resmi KPAI berhasil di Hack / Retas.
Tampilannya menjadi hitam dengan pesan-pesan :

Zuhahaha.. Your're drunk?
Fix ur sec first b4 talking about game 

Yang Artinya.

Hahaha.. Apakah Kalian Mabuk?
Perbaiki Dulu Keamanan Kalian Sebelum Berbicara Tentang Game.

Hacker sepertinya ingin mengingatkan pihak KPAI supaya tidak ikut campur mengenai wacana pemblokiran game online. Hal ini juga merupakan kelanjutan dari akibat dukungan KPAI Blokir game online yang beberapa hari lalu menjadi ramai di bicarakan.

Bukan hanya pusat halaman KPAI saja namun beberapa Sub Domain KPAI juga terkena serangan Deface.

Berikut Daftar situs yang berhasi di Deface / Dirubah tampilannya.

Web Domain KPAI 


Notifer  : Skeptix
Domain : http://www.kpai.go.id/
Jenis      : Home / Index Deface
Mirror   :  http://www.zone-h.org/mirror/id/26205827

GAMBAR SAAT DI DEFACE

Ofeng Incorporated
KPAI.GO.ID


Sub Domain Data KPAI 


Notifer  : Nabilaholic404
Domain : http://www.data.kpai.go.id/sql.html
Jenis      : Slash Deface
Mirror   : http://zone-h.org/mirror/id/26207236

GAMBAR SAAT DI DEFACE

Ofeng Incorporated
DATA.KPAI.GO.ID/SQL.HTML


Sub Domain Surat KPAI 


Notifer  : Nabilaholic404
Domain : http://www.surat.kpai.go.id/anjing.html
Jenis      : Slash Deface
Mirror   : http://zone-h.org/mirror/id/26207161

GAMBAR SAAT DI DEFACE

Ofeng Incorporated


Ketua Divisi Sosialisasi Komisi Perlindungan Anak Indonesia (KPAI), Erlinda, mengatakan, pihaknya sudah mengetahui siapa peretas situs lembaga perlindungan anak tersebut.
"Kemungkinan, pelakunya yang membuat game online yang diblokir. Atau paling tidak kalaupun dia tidak menciptakan, kemungkinan dia (pelaku) yang sebagai provider dari itu, pelaku tiga orang Indonesia dan semuanya cowok. Tapi kita tidak tahu kalau dia berkelompok," ujar Erlinda saat dihubungi VIVA.co.id, Senin, 2 Mei 2016.
Dia pun menambahkan, dengan adanya kejadian ini. KPAI tidak akan gentar dengan segala bentuk ancaman dan intimidasi.
"Kami dari KPAI tidak akan gentar dengan ancaman dan intimidasi dan sebagainya, untuk kami memperjuangkan hak-hak anak dan memberikan perlindungan kepada anak. Dan selanjutnya, ini sebagai pembelajaran buat kami untuk menguatkan situs KPAI. Kami meminta kepada Kominfo untuk membicarakan hal ini, penguatan-penguatan apa saja seperti security yang bisa dilakukan untuk membantu kami dalam hal security tersebut," ucapnya.
Dia pun berharap, orang yang tidak bertanggung jawab dengan meretas situs KPAI agar memahami maksud dan tujuan KPAI memblokir game online yang mengandung kekerasan dan pornografi.
"Kami berharap bahwa orang-orang yang tidak bertanggung jawab ini memahami bahwa kita ini dalam rangka menyelamatkan anak Indonesia," katanya.

SOURCE : Google & VIVA
Continue reading →
Kamis, 14 April 2016

Hacker Temukan Bugs Yang Bisa Memonitor Seluruh Akun Email Di Seluruh Dunia

2 komentar
Hacker Temukan Bugs Yang Bisa Memonitor Seluruh Akun Email Di Seluruh Dunia

Ofeng Incorporated - Kelompok Hacker teamr00t , Team Penyerang Asal  Mauritania Mereka Mengklaim Bahwa Mereka Telah Menemukan Bug Dalam Server Email Di Seluruh Dunia.
Dengan bantuan bug ini mereka dapat menjalankan perintahnya pada server ini dan memata-matai email dari setiap orang di seluruh dunia.

Ini akan menjadi masalah serius. Ini adalah hacker yang sama yang membuat beberapa virus di ruang cyber. Mereka adalah musuh besar dari Amerika Serikat dan Israel. Banyak Tuduhan peretasannya termasuk kasus besar seperti masuk ke server perusahaan besar, kebocoran data dan hal-hal lain yang termasuk kebocoran data yang besar di Seluruh Dunia. Mereka memulai banyak operasi terhadap rakyat Zonis (Yahudi) dan Amerika Serikat. Beberapa operasi maya mereka diberikan dan ini didukung secara luas oleh mayoritas hacker di seluruh dunia.

#OpNews
#OpUSA
#OpBurma
#OpPetrol
#OpIsrael
#OpIsrael Reborn
#OpGaza
#OpMedia

Para hacker terkenal mengklaim menemukan Bug di semua protokol mail dunia termasuk Gmail yang merupakan sarana salah satu layanan email yang aman juga. Ini berarti bahwa tidak ada orang yang akan menjadi aman dari serangan ini. Dia juga diposting beberapa Email rekening informasi dari orang-orang terkenal di dunia termasuk Mark Zuckerberg, Obama dan Bush.

Screenshot informasi Bush Email Account
 Screenshot informasi Bush Email Account

Berikut screenshot baru-baru ini menerima menunjukkan beberapa data penting dari akun email Bush. termasuk nama tampilan nya, Akun ID dan nama email. Jadi ini membuktikan bahwa hacker yang menemukan bug secara real. kami juga memiliki screenshot lain seperti yang kita diposting di bawah ini.

Screenshot informasi Obama Email Account

Informasi akun peminpin Negara Amerika Serikat disebarluaskan. Masalah akan semakin besar mengingat mereka bisa meretas seluruh akun Email yang mereka inginkan.
Meraka juga memberikan daftar akun email bocor termasuk Mark dan Chrishuges.

Mark Zuckerberg dan ChrisHuges akun Email:

zuck@facebook.com [dilindungi oleh Gmail]
Zuck@facebookmail.com [Tidak dilindungi, memiliki recovery telepon ************** 49]
Zuck@fb.com [Tidak Dilindungi]
Zuck@facebook.com [Dilindungi oleh Gmail dan Facebook]
Ghrishughes@gmail.com

Metode Attack (Demonstrasi Bug):

hacker juga menunjukkan bug nya untuk anggota dari situs meethackers . Pada perbincangan dengan Mauritania Attacker mereka menunjukan bagaimana bereka bisa menemukan hingga memanfaatkan bug tersebut dan menunjukan bagaimana mail server melalui Monitor.
Mauritania Attacker tidak mendukung program bountry bug WitheHat Hacker dan jadi itu sebabnya ia tidak melaporkan penyerang bug yang mereka temukan. Mereka juga menambahkan bahwa ia bisa meretas Profil Jaringan Sosial Dengan Bug ini dan yang akan menjadi kerugian besar untuk email juga PayPal dan rekening bank dapat dikompromikan dengan bisa mengakses akun email.
Mereka membuktikan kutipan Hacker "Tidak Ada Sistem Yang Aman"

Source : Tricky Tricks & meethackers 
Continue reading →
Sabtu, 02 April 2016

Cara Menjadi Peretas Atau Hacker

0 komentar


Hacker Adalah - Sebutan untuk orang atau sekelompok orang yang memberikan sumbangan bermanfaat untuk dunia jaringan dan sistem operasi, membuat program bantuan untuk dunia jaringan dan komputer.Hacker juga bisa di kategorikan perkerjaan yang dilakukan untuk mencari kelemahan suatu system dan memberikan ide atau pendapat yang bisa memperbaiki kelemahan system yang di temukannya.

Sedangkan Cracker - Adalah sebutan untuk orang yang mencari kelemahan system dan memasukinya untuk kepentingan pribadi dan mencari keuntungan dari system yang di masuki seperti: pencurian data, penghapusan, dan banyak yang lainnya.


Ada komunitas dan budaya bersama dari para programer dan ahli jaringan yang menurut sejarahnya bermula beberapa dekade lalu dari komputer mini dengan sistem berbagi-waktu (time-sharing) pertama dan eksperimen paling awal dari ARPAnet. Anggota dari komunitas ini merupakan para “peretas” pertama. Memasuki sistem komputer dan telepon telah menjadi simbol peretasan dalam budaya saat ini, tapi komunitas ini jauh lebih kompleks dan mengekspresikan moralitas daripada apa yang diketahui sebagian besar orang. Inilah cara untuk menemukan jalan ke dalam dunia peretasan yang kompleks.


Pelajari Keahlian Peretasan Dasar


1 Jalankan Unix.
Unix merupakan sistem operasi dari Internet. Meskipun Anda dapat belajar memakai Internet tanpa mengetahui tentang Unix, Anda tidak bisa menjadi peretas tanpa mengetahui tentang Unix. Karena alasan ini, komunitas peretas saat ini sangat berpusat pada Unix. Sebuah Unix seperti Linux bisa berjalan bersama Microsoft Windows pada komputer yang sama. Download Linux secara online atau cari kelompok pengguna Linux lokal untuk membantu Anda melakukan instalasi.
  • Cara yang bagus untuk mulai mencoba adalah dengan apa yang penggemar Linux sebut sebagai live CD, sebuah distribusi yang seluruhnya berjalan dari CD tanpa harus mengubah hard disk Anda. Ini adalah cara untuk melihat sesuatu yang baru tanpa harus melakukan sesuatu yang drastis.
  • Ada sistem operasi lain selain Unix, tapi mereka didistribusikan dalam bentuk biner – Anda tidak bisa membaca kodenya, dan Anda tidak bisa mengubahnya. Mencoba belajar cara untuk meretas komputer Microsoft Windows atau sistem dengan kode sumber tertutup lainnya seperti mencoba belajar menari sambil memakai pembalut badan dari gips.
  • Linux bisa dijalankan pada Mac OS X, tapi hanya sebagian dari sistem itu yangopen source – kemungkinan Anda akan mengalami banyak hambatan, dan Anda harus hati-hati untuk tidak mengembangkan kebiasaan buruk tergantung pada kode hak milik dari Apple.

2 Menulis HTML
Jika Anda tidak tahu cara memprogram, penting untuk mempelajari HyperText Mark-Up Language (HTML) dasar dan perlahan membangun keahlian Anda. Apa yang Anda lihat ketika melihat gambar dan komponen desain pada website, semuanya itu dikodekan menggunakan HTML. Untuk sebuah proyek, mulailah belajar cara membuat halaman awal dasar dan lanjutkan dari sana.
  • Dalam browser Anda, buka informasi sumber halaman (page source) untuk mencermati HTML untuk melihat sebuah contoh. Klik Web Developer > Page Source di Firefox dan luangkan waktu untuk melihat kodenya.
  • Anda dapat menulis HTML dalam program pengolah kata dasar seperti Notepad atau SimpleText dan menyimpan file Anda sebagai “text only”, sehingga Anda dapat meng-upload ke browser dan melihat halaman Anda diterjemahkan.
  • Anda harus belajar untuk mengetahui format tag (label) dan belajar untuk berpikir secara visual menggunakan tag. Tanda “<” digunakan sebagai pembuka tag dan tanda “/>” digunakan sebagai penutupnya. Tanda “<p>” digunakan sebagai kode pembuka baris pada paragraf. Anda akan memakaitag untuk menyatakan semua yang bersifat visual: huruf miring, pemformatan, warna, dan lain-lain. Mempelajari HTML akan membantu Anda mengerti lebih baik tentang bagaimana Internet bekerja.
3 Pelajari bahasa pemrograman.
Sebelum Anda mulai menulis sajak, Anda harus belajar tata bahasa dasar. Sebelum melanggar aturan, Anda harus belajar aturan. Tapi jika tujuan akhir Anda adalah menjadi seorang peretas, Anda akan membutuhkan lebih dari bahasa Inggris dasar untuk menulis mahakarya Anda.
  • Python adalah “bahasa” yang bagus untuk memulai karena didesain dengan bersih, terdokumentasi dengan baik, dan relatif mudah bagi pemula. Meskipun merupakan bahasa pertama yang bagus, Python bukan sekadar mainan; tapi sangat kuat, fleksibel, dan sesuai untuk proyek besar. Java adalah sebuah alternatif, tapi nilainya sebagai bahasa pemrograman pertama telah dipertanyakan.
  • Jika Anda serius dalam pemrograman, Anda harus mempelajari, bahasa inti dari Unix. C++ berhubungan sangat dekat dangan C; jika Anda tahu salah satunya, mempelajari yang lain tidak akan sulit. C sangat efisien dengan sumber daya komputer Anda, tapi akan menyita sejumlah besar waktu Anda untuk melakukan proses debug (mengikuti alur program) dan seringkali dihindari karena alasan tersebut, kecuali efisiensi komputer Anda sangat penting.

Berpikir Seperti Seorang Peretas


1 Berpikir secara kreatif.
Sekarang setelah Anda memiliki keahlian dasar, Anda dapat mulai berpikir tentang seni. Peretas adalah seperti seniman, ahli filsafat, dan insinyur yang semuanya digabung menjadi satu. Mereka percaya pada kebebasan dan tanggung jawab bersama. Dunia penuh dengan masalah-masalah menarik yang menunggu untuk diselesaikan. Peretas menikmati menyelesaikan masalah, mempertajam keahlian mereka, dan melatih intelegensi mereka.
  • Peretas memiliki keragaman minat secara budaya dan intelektual, di luar peretasan. Bekerja segiat bermain, dan bermain segiat bekerja. Bagi peretas sejati, batas antara “bermain”, “bekerja”, “sains”, dan “seni” semuanya cenderung menghilang, atau bergabung ke dalam sebuah keadaan suka bermain secara kreatif pada tingkat tinggi.
  • Membaca fiksi ilmiah. Pergilah ke konvensi fiksi ilmiah, yang merupakan cara bagus untuk bertemu peretas dan orang yang ingin menjadi peretas. Pertimbangkan berlatih ilmu bela diri. Jenis disiplin mental yang diperlukan untuk bela diri tampaknya mirip dalam cara-cara penting pada apa yang peretas lakukan. Ilmu bela diri yang paling bermental peretas adalah yang memberi penekanan pada disiplin mental, kesadaran relaks, dan kontrol, dibanding kekuatan kasar, keatletisan, atau ketahanan fisik. Tai Chi merupakan ilmu bela diri yang bagus untuk peretas.

2 Suka menyelesaikan masalah,

Tidak ada masalah yang seharusnya diselesaikan dua kali. Pikirkan hal ini sebagai sebuah komunitas di mana waktu setiap orang merupakan hal berharga. Peretas percaya berbagi informasi adalah tanggung jawab moral. Ketika Anda memecahkan masalah, buatlah informasi tersebut diketahui umum untuk menolong setiap orang agar bisa memecahkan masalah yang sama.
  • Anda tidak harus percaya bahwa Anda wajib untuk memberikan semua produk kreatif Anda begitu saja, meskipun para peretas yang melakukannya akan menjadi orang yang dihormati oleh peretas lain. Hal ini konsisten dengan nilai-nilai peretas untuk menjual secukupnya agar Anda terpenuhi dalam hal makanan, tempat tinggal dan komputer.
  • Baca buku karya lama, seperti Jargon File atau Hacker Manifesto oleh The Mentor. Buku-buku itu mungkin sudah kuno dalam hal istilah dari masalah teknis, tapi sikap dan semangatnya tetap berlaku hingga kini.

3 Belajar untuk mengenali dan melawan wewenang.
Musuh dari peretas adalah kebosanan, pekerjaan yang membosankan, dan pihak berwenang yang memakai penyensoran dan kerahasiaan untuk mencekik kebebasan informasi. Pekerjaan monoton menghambat peretas untuk melakukan peretasan.
  • Mendukung peretasan sebagai cara hidup adalah menolak hal yang dikenal sebagai konsep “normal” dari bekerja dan hak milik, dan lebih memilih melawan untuk kesamaan hak dan pengetahuan umum.


4 Menjadi ahli.
Setiap orang yang meluangkan waktu di Reddit bisa menulis nama pengguna yang usil dan menggelikan dan berlagak sebagai peretas. Tapi Internet adalah penyeimbang yang baik, dan menghargai keahlian lebih dari ego dan sikap. Luangkan waktu mengasah keahlian dan bukan pencitraan dan Anda akan lebih cepat mendapat hormat dibanding menunjukkan diri Anda pada hal-hal dangkal yang kita pikir adalah “peretasan”.


Mendapatkan Rasa Hormat


1 Menulis perangkat lunak open-source.
Buatlah sebuah program yang menurut peretas lain adalah menyenangkan atau berguna, dan berikan kode sumber (source code) program secara gratis ke seluruh komunitas peretas untuk digunakan. Orang-orang hebat paling dipuja dalam dunia peretas merupakan orang-orang yang telah menulis program besar dan berguna yang memenuhi kebutuhan secara luas dan diberikan secara gratis, sehingga sekarang setiap orang bisa menggunakannya.

2 Membantu melakukan tes dan debug perangkat lunak open-source.
Pembuat perangkat lunak open-source akan memberi tahu Anda bahwa beta-tester (orang yang tahu bagaimana menggambarkan gejala dengan jelas, melokalisir masalah dengan baik, dapat menghadapi kesalahan-kesalahan dalam rilis secara cepat, dan bersedia melakukan beberapa rutin diagnosis sederhana) yang baik adalah sangat berharga.
  • Cobalah menemukan program yang masih dalam pengembangan yang menarik bagi Anda dan jadilah beta-tester yang baik. Ada kemajuan secara alami dari membantu menguji program ke membantu debug ke membantu memodifikasi program. Anda akan belajar banyak dengan cara ini, dan menghasilkan kemauan baik dengan orang-orang yang akan membantu Anda nantinya.
3 Menerbitkan informasi yang berguna.
Hal baik lain adalah mengumpulkan dan menyaring informasi berguna dan menarik ke dalam halaman web atau dokumen seperti daftar Pertanyaan yang Sering Ditanyakan (FAQ), dan membuatnya tersedia untuk umum. Pemelihara dari FAQ teknis utama dihormati hampir sama seperti pembuat program open-source.

4 Membantu menjaga infrastruktur tetap berjalan.
Komunitas peretas (dan pengembangan keahlian teknik dari Internet, dalam hal ini) dijalankan oleh para sukarelawan. Ada banyak pekerjaan penting tapi tidak menarik yang harus dikerjakan untuk membuatnya terus berjalan – mengurus daftar surat menyurat (mailing list), menjadi moderator newsgroup, memelihara situs arsip software yang besar, mengembangkan RFC dan standar teknis lain. Orang-orang yang melakukan hal semacam ini dihormati, karena semua orang tahu bahwa pekerjaan ini membutuhkan banyak waktu dan tidak semenarik bermain dengan kode. Melakukan hal-hal ini menunjukkan dedikasi.

5 Melayani komunitas peretas itu sendiri.
Ini bukanlah sesuatu yang akan Anda lakukan sampai Anda telah lama berada dalam bidang ini dan dikenal untuk salah satu dari ke empat hal yang disebutkan di atas. Komunitas peretas tidak memiliki pemimpin, tapi memiliki pahlawan, ketua kelompok, sejarawan dan pembicara. Ketika Anda telah berkecimpung cukup lama, Anda mungkin akan berkembang menjadi salah satu dari peran tersebut.
  • Peretas tidak mencoba terang-terangan menjadi ketua kelompok, sehingga tampak mencari popularitas semacam ini adalah berbahaya. Daripada berusaha untuk itu, Anda harus memposisikan diri Anda agar posisi tersebut jatuh ke pangkuan Anda, dan jadilah rendah hati dan ramah tentang status Anda.


Tips

  • Perl layak dipelajari karena alasan praktis; digunakan secara luas untuk halaman web dan sistem administrasi aktif, sehingga bahkan jika Anda tidak pernah menulis memakai Perl, Anda seharusnya belajar untuk membacanya. Banyak orang memakai Perl untuk menghindari pemrograman C pada pekerjaan yang tidak membutuhkan efisiensi komputer memakai C.
  • Tulis bahasa asli Anda dengan baik. Meskipun ada anggapan umum bahwa programer tidak bisa mengarang, tapi sejumlah peretas sangat ahli dalam mengarang.
  • LISP layak dipelajari untuk alasan berbeda – pengalaman pencerahan yang dalam akan Anda dapatkan ketika Anda akhirnya memahaminya. Pengalaman itu akan membuat Anda menjadi programer yang lebih baik untuk seterusnya, bahkan jika Anda tidak banyak memakai LISP. Anda bisa mendapatkan beberapa pengalaman awal dengan LISP cukup mudah dengan menulis dan mengubah mode penulisan untuk editor teks Emacs, atau plugin Script-Fu untuk GIMP.

Peringatan

  • Melakukan pengubahan pada program tanpa seizin pembuat (cracking) adalah aktivitas ilegal yang dapat berakibat hukuman berat. Hal itu merupakan pelanggaran berat dan dapat dijatuhi hukuman.


Source : WikiHow & Google
Continue reading →
Jumat, 25 Maret 2016

Cara Uji Keamanan Android dari Ancaman ‘Stagefright’

0 komentar

Apa itu Stagefright?

Stagefright sebenarnya merupakan media library default yang sudah digunakan oleh sistem Android sejak 5 tahun terakhir. Namun dalam beberapa minggu ini, perusahaan keamanan Zimperium menemukan bahwa ada celah keamanan pada Stagefright tersebut.
Celah keamanan pada Stagefright ini memungkinkan hacker untuk mengeksploitasi smartphone Android kamu dengan cara mengirimkan pesan MMS (Multimedia Messaging Service). Yang bahkan hanya berupa sebuah kiriman file gambar sederhana.

Bagaimana Cara Kerjanya & Seberapa Bahayakah Bug Stagefright di Android?

Bug atau celah keamanan yang menyerang Stagefright di Android memungkinkan seorang hacker untuk mengambil data-data pribadi di smartphone kamu. Dengan hanya mengetahui nomor telepon kamu, seorang hacker dapat mengirimkan pesan MMS ke smartphone kamu. Dalam pesan MMS tersebut, bisa dengan mudah disisipi program jahat (embedded malicious program) seperti malware atau trojan yang dapat mengendalikan smartphone korbannya.
Setelah trojan berhasil dikirim melalui MMS, si hacker dapat dengan mudah membaca segala pesan, menerima informasi login dari berbagai situs atau layanan yang telah dikunjungi, mengoperasikan mikrofon, atau bahkan mengakses file-file yang tersimpan di smartphone kamu.

Device Android Apa Saja yang Bisa Terkena Serangan Stagefright?

Seperti yang sudah dijelaskan sebelumnya bahwa Stagefright merupakan media library default yang sudah digunakan sistem Android sejak 5 tahun terakhir, maka device yang berpotensi tekena ancaman ini adalah mulai dari versi Android 2.2 (Froyo) sampai dengan Android 5.1.1 (Lollipop).

Bagaimana Cara Mengetahui Apakah Android Kamu Berpotensi Terkena Ancaman Serangan Stagefright?

Beberapa minggu setelah Zimperium mengumumkan celah keamanan ini, akhirnya mereka merilis program yang dapat mengecek apakah device kamu berpotensi terkena serangan tersebut atau tidak. Program yang mereka rilis ini bernamaStagefright Detector App, yang dapat kamu download secara gratis dari Playstore.
Cara Penggunaan:
  1. Download dan install aplikasi “Stagefright Detector App” melalui link ini.
  2. Kemudian jalankan aplikasi tersebut. Klik tombol “BEGIN ANALYSIS” 
  3. Tunggu beberapa saat sampai proses analisis berhasil. Informasi akan ditampilkan apakah Android kamu berpotensi terkena serangan atau tidak.

Adanya bug Stagefright ini cukup ditanggapi serius oleh pihak Google. Kabarnya, Google dan Samsung segera mengatasi masalah ini dengan memberi update patch untuk memperbaiki dan menutup celah keamanan pada Stagefright ke konsumen.

Cara Menghindari Ancaman ‘Stagefright’ di Android

Bug yang menyerang Stagefright memang sudah diberitahukan cara kerjanya oleh perusahaan keamanan Zimperium. Namun tidak semua hacker bisa dengan mudah mengetahui dan mempraktekan cara exploit melalui Stagefright tersebut. Karena memang tidak untuk diekspos ke publik supaya tidak banyak orang yang meyalahgunakannya.
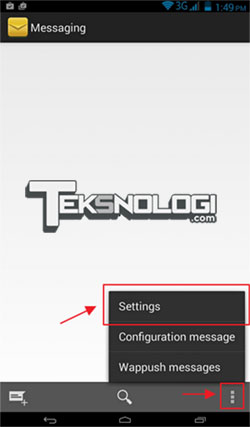
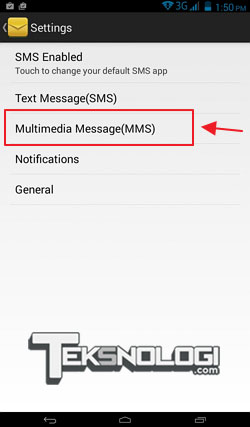
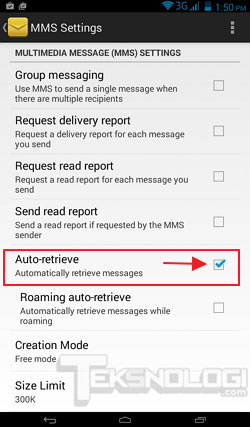
Cara menghindari ancaman Stagefright di Android sebenarnya cukup mudah, dan bisa kita lakukan sendiri. Yaitu dengan cara menonaktifkan fitur automatic retrieving pada pengaturan pesan MMS. Berikut langkah-langkahnya:
  1. Buka menu pesan (messaging)
  2. Klik menu option dan pilih “Settings”
            
  3. Selanjutnya pilih Multimedia Message (MMS).
          
  4. Kamu akan melihat tanda centang (ceklis) pada menu auto-retrieve. Hilangkan tanda centang tersebut dengan cara mengkliknya untuk menonaktifkan fungsi menerima MMS secara otomatis.
       
  5. Selesai.
Dengan mematikan fungsi auto-retrieve pada MMS, smartphone Android kamu tidak akan langsung mendownload segala file yang dikirimkan melalui MMS. Setiap file MMS yang dikirimkan ke smartphone kamu akan tetap diterima, akan tetapi untuk membuka pesannya kamu harus mendownloadnya secara manual. Hal ini akan memperkecil kemungkinan terkena serangan Stagefright, karena kamu bisa memilah-milah terlebih dahulu pesan mana yang kiranya dari orang yang kamu kenal.
Source : TESKNOLOGI
Continue reading →
Rabu, 23 Maret 2016

Apa itu Web Attack Beserta Alur Web Attack

0 komentar
Apa itu Web Attack Beserta Alur Web Attack- Ofeng Inc

Apa itu Web Attack?
Web attack merupakan sebuah aktivitas yang dilakukan oleh seseorang dengan memanfaatkan sebuah celah atau sisi kerentanan pada aplikasi web maupun server. Sebenarnya tidak sulit untuk melakukan seebuah aktivitas hacking, hanya saja butuh kesabaran dan kemauan yg kuat agar bisa menguasainya. Tetapi, kebanyakan lebih memilih cara - cara yang instans dengan memanfaatkan tools yang lebih mudah. pada hal kalau teknik dan metode nya dipelajari tidak terlalu ribet, asalkan tau dasar dasarnya terlebih dahulu :) seperti yang di ungkapkan oleh admin IDCA Onix Aqua "Tidak perlu menjadi Hacker untuk bisa Hacking" 

Jadi sebelum mempelajari teknik dan metodenya, alangkah baiknya ketahui dahulu dasar dasarnya dan apa saja istilah yang sering dilakukan dalam dunia hacking khususnya web attack. Disini saya hanya ingin berbagi apa yang saya ketahui saja, tidak ada maksud untuk mengajari maupun menggurui, semoga ada manfaatnya bagi yang membutuhkan. :)

Alur Web Attack
Ada berbagai cara yang dilakukan oleh seorang attacker untuk mencari kelemahan dan menerobos sebuah sistem keamanan agar bisa mendapatkan akses penuh terhadap website tersebut. berikut merupakan gambaran alur web attack berdasarkan apa yang para hacker lakukan dalam proses web attack:


Versi 1 
Gambaran Web Attack : 
  Scan => Exploitasi => Upload Shell => Deface/Jumping => Rooting

1. Scan
Cari tau dimana letak kelemahan web target. Bisa di scan pake beberapa tool scanner. Diantar'a yang paling terkenal :

  # Acunetix (Windows)
  # Nikto (Linux)

Selain dapat mendapatkan bug kita juga dengan tool itu akan dapat mengumpulkan informasi berguna dari web target.

2.Exploitasi
Setelah kita dapat menemukan data dari web target. Kita coba cari cara untuk meng-Exploitasi bug-bug yang sudah kita temukan dengan tool scanner tadi. Di bawah ini daftar situs yang menyediakan macam-macam Exploit : 

  # Exploit Database (exploit-db)
  # Packet Storm
  # Inj3ct0r
  # Hack0wn

Apabila target menggunakan CMS Joomla/Wordpress, kita dapat mencari Exploit untuk plugin-plugin yang di gunakan web target. Karena dengan tool scanner di atas kita diberikan informasi seakan-akan web target sudah di bedah keseluruhan'a. Jadi kita tahu isi folder dari web target, termasuk plugin-plugin apa saja yang digunakan.

3. Upload Shell
Website sudah bisa di Exploitasi dan kita sudah bisa masuk ke halaman admin. Tinggal kita upload shellnya sekarang:

  • Upload shell di Wordpress bisa mengupload plugin or thema yang sudah disisipi file shell'a.
  • Upload shell di Joomla juga sama, cuma bisa juga menggunakan Plugin Ninja Explorer
  • Upload Shell di CMS biasa bisa melalui menu upload gambar, kalau tidak bisa coba shell'a di rename menjadi shell.php.jpg lalu upload.
Setelah shell berhasil di upload tinggal panggil letak URL shell'a dimana.

4. Deface or Jumping
Kalau pengen gaya-gaya an (Deface), cari file index.php lalu rubah file di dalam'a dengan script Deface yang kita punya. Bagi yang malas bikin scrip deface dapat menggunakan tool :DefaceMaker. Coba archive kan website yang sudah kita deface di situs :

  - Hack-DB
  - Indonesia Hacker
  - Zone-H ,dll

Tidak cukup hanya bisa men-Deface satu web saja. Coba gunakan teknik jumping untuk masuk ke web yang satu server sama web yang telah kita deface.

Versi 1
1.Single Web Attack
Gathering Information  > Exploitation  > Upload Shell > Rooting > Deface > Archive
Dalam kasus ini sang attacker menentukan web target yang akan di serang, kemudian mencari dan mengumpulkan informasi yang berhubungan dengan website target seperti penggunaan server, aplikasi web, dll. Di sini attacker melakukan proses Scanning pada web untuk mendapatkan semua informasi yang dibutuhkan termasuk kelemahan atau celah yang bisa dimanfaatkan untuk mendapatkan hak akses penuh dalam web tersebut (Exploitation) sehingga bisa dilakukan proses penanaman shell atau backdoor (Upload Shell). 
Kelemahan umum yang banyak ditemukan pada aplikasi web yaitu SQL Injection, XSS, CSRF, Upload Vulnerabilities, dll. Hanya saja kelemahan yang paling riskan dan paling mudah digunakan dalam web attack yaitu dengan memanfaatkan fasilitas upload yang ada pada fitur aplikasi web sehingga dengan mudahnya attacker bias melakukan upload shell secara remote maupun direct upload.
2.Random Web Attack
Find Exploit > Dorking > Exploitation > Upload Shell > Symlink/Jumping > Crack Cpanel/WHM >  Rooting > Deface > Archive
Nah, teknik ini yang paling sering digunakan oleh para defacer  selain mudah dan tidak perlu susah susah menemukan celah pada web aplikasi dan bisa mendapatkan banyak korban secara random berdasarkan dork yang digunakan dalam menemukan web target.

Nah sekian artikel yang dapat share di blog ini semoga dapat menambah informasi semoga bermanfaat ya sob :)
Continue reading →